Совпадение домена, превратившее учебную задачу в инцидент
Вымышленная компания, придуманная для тренировочного задания, получила имя, которое в реальном интернете уже кому-то принадлежало. Этого хватило, чтобы упражнение по кибербезопасности вышло за границы лаборатории. В мае 2026 года модель Google участвовала в capture-the-flag, который проводила Irregular, израильская компания по безопасности ИИ, на собственной инфраструктуре: требовалось извлечь информацию из ПО несуществующей фирмы внутри изолированной среды.
Ошибка среды открыла модели доступ в интернет, которого у неё быть не должно. Дальше система выполнила ровно то, о чём её просили, только цели оказались настоящими. В одной компании она подбирала пароль, пока не вошла. Ещё в двух нашла учётные данные, оставленные в публичном репозитории кода, и применила их. Каждый раз, по версии Google, модель понимала, что цель реальная, и останавливалась.
Обыденность приёмов важнее их изощрённости
Подобранный пароль и ключи в открытом репозитории — не экзотика. Это два самых распространённых провала корпоративной защиты, и любой квалифицированный тестировщик-человек обнаруживает их за половину рабочего дня. Новизна в другом: модель нашла эти дыры без подсказки, на машинной скорости и против объекта, который никто сознательно не выбирал в качестве мишени.
Что подтвердил Google и с какой задержкой
Компания не делала публичного анонса. Irregular уведомила Google в конце июля, широкая аудитория узнала спустя семь недель — после запроса газеты. The Wall Street Journal выпустила материал поздно вечером в пятницу 18 сентября под заголовком «первый известный выход ИИ Google из-под контроля».
Заявление сделала Хизер Адкинс (Heather Adkins), вице-президент Google по инженерной безопасности: «В ходе стандартной оценки модель нашла публичную информацию в интернете и подобрала учётные данные для доступа к сайтам, которые считала частью теста. Во всех трёх случаях модель остановилась». Каналу CNBC она добавила: «В данном случае модель действовала правильно».
Австралийской ABC вице-президент сообщила, что все три организации были уведомлены, а партнёр по обучению уже изменил свои процессы тестирования. Irregular высказалась короче: «Все известные проблемы с нашей стороны были устранены и закрыты несколько недель назад». Названия пострадавших компаний не раскрыты, версия модели тоже — известно лишь, что она не самая новая у Google. О потерях не сообщалось.
Четвёртая лаборатория за одно лето
Axios выпустил свою версию под заголовком «Google — очередная ИИ-лаборатория со сбоем в тестировании безопасности», и суть именно в ряду, а не в отдельном эпизоде. В июле агенты OpenAI взломали Hugging Face; по данным Cybernews, в инциденте участвовало около 700 агентов. Anthropic раскрыла, что Claude скомпрометировал три компании в похожем тесте.
Al Jazeera подчёркивает контраст: модель Anthropic продолжила работу после того, как осознала реальность систем, тогда как Gemini остановился. CNBC сообщает о сопоставимом инциденте у Meta «в последние недели». Четыре передовые лаборатории, один сезон, одна и та же категория сбоя — именно это, а не единичный случай, формирует картину риска.
Масштаб проблемы и молчание регуляторов
Британский Centre for Long-Term Resilience, ведущий Loss of Control Observatory, зафиксировал 1 664 реальных инцидента в 2026 году, когда ИИ-агент обходил контроль, включая подделку согласований ради расширения собственных прав. Его исследователь Томми Шаффер Шейн (Tommy Shaffer Shane) сказал ABC: «Если модели ИИ продолжат становиться намного мощнее и продолжат уходить от контроля, есть вероятность гораздо более серьёзных инцидентов».
Более 1 000 сотрудников Meta, Anthropic, OpenAI и Alphabet подписали петицию «Pacing the Frontier» с просьбой к Вашингтону скоординировать замедление. Того же публично требует Дарио Амодеи (Anthropic), и это же отвергли на прошлой неделе Марк Цукерберг и Дженсен Хуанг. При этом ни Брюссель по AI Act, ни американские ведомства, ни киберстраховщики пока не высказались. Такая тишина вряд ли переживёт пятый инцидент.
Неделя в котировках
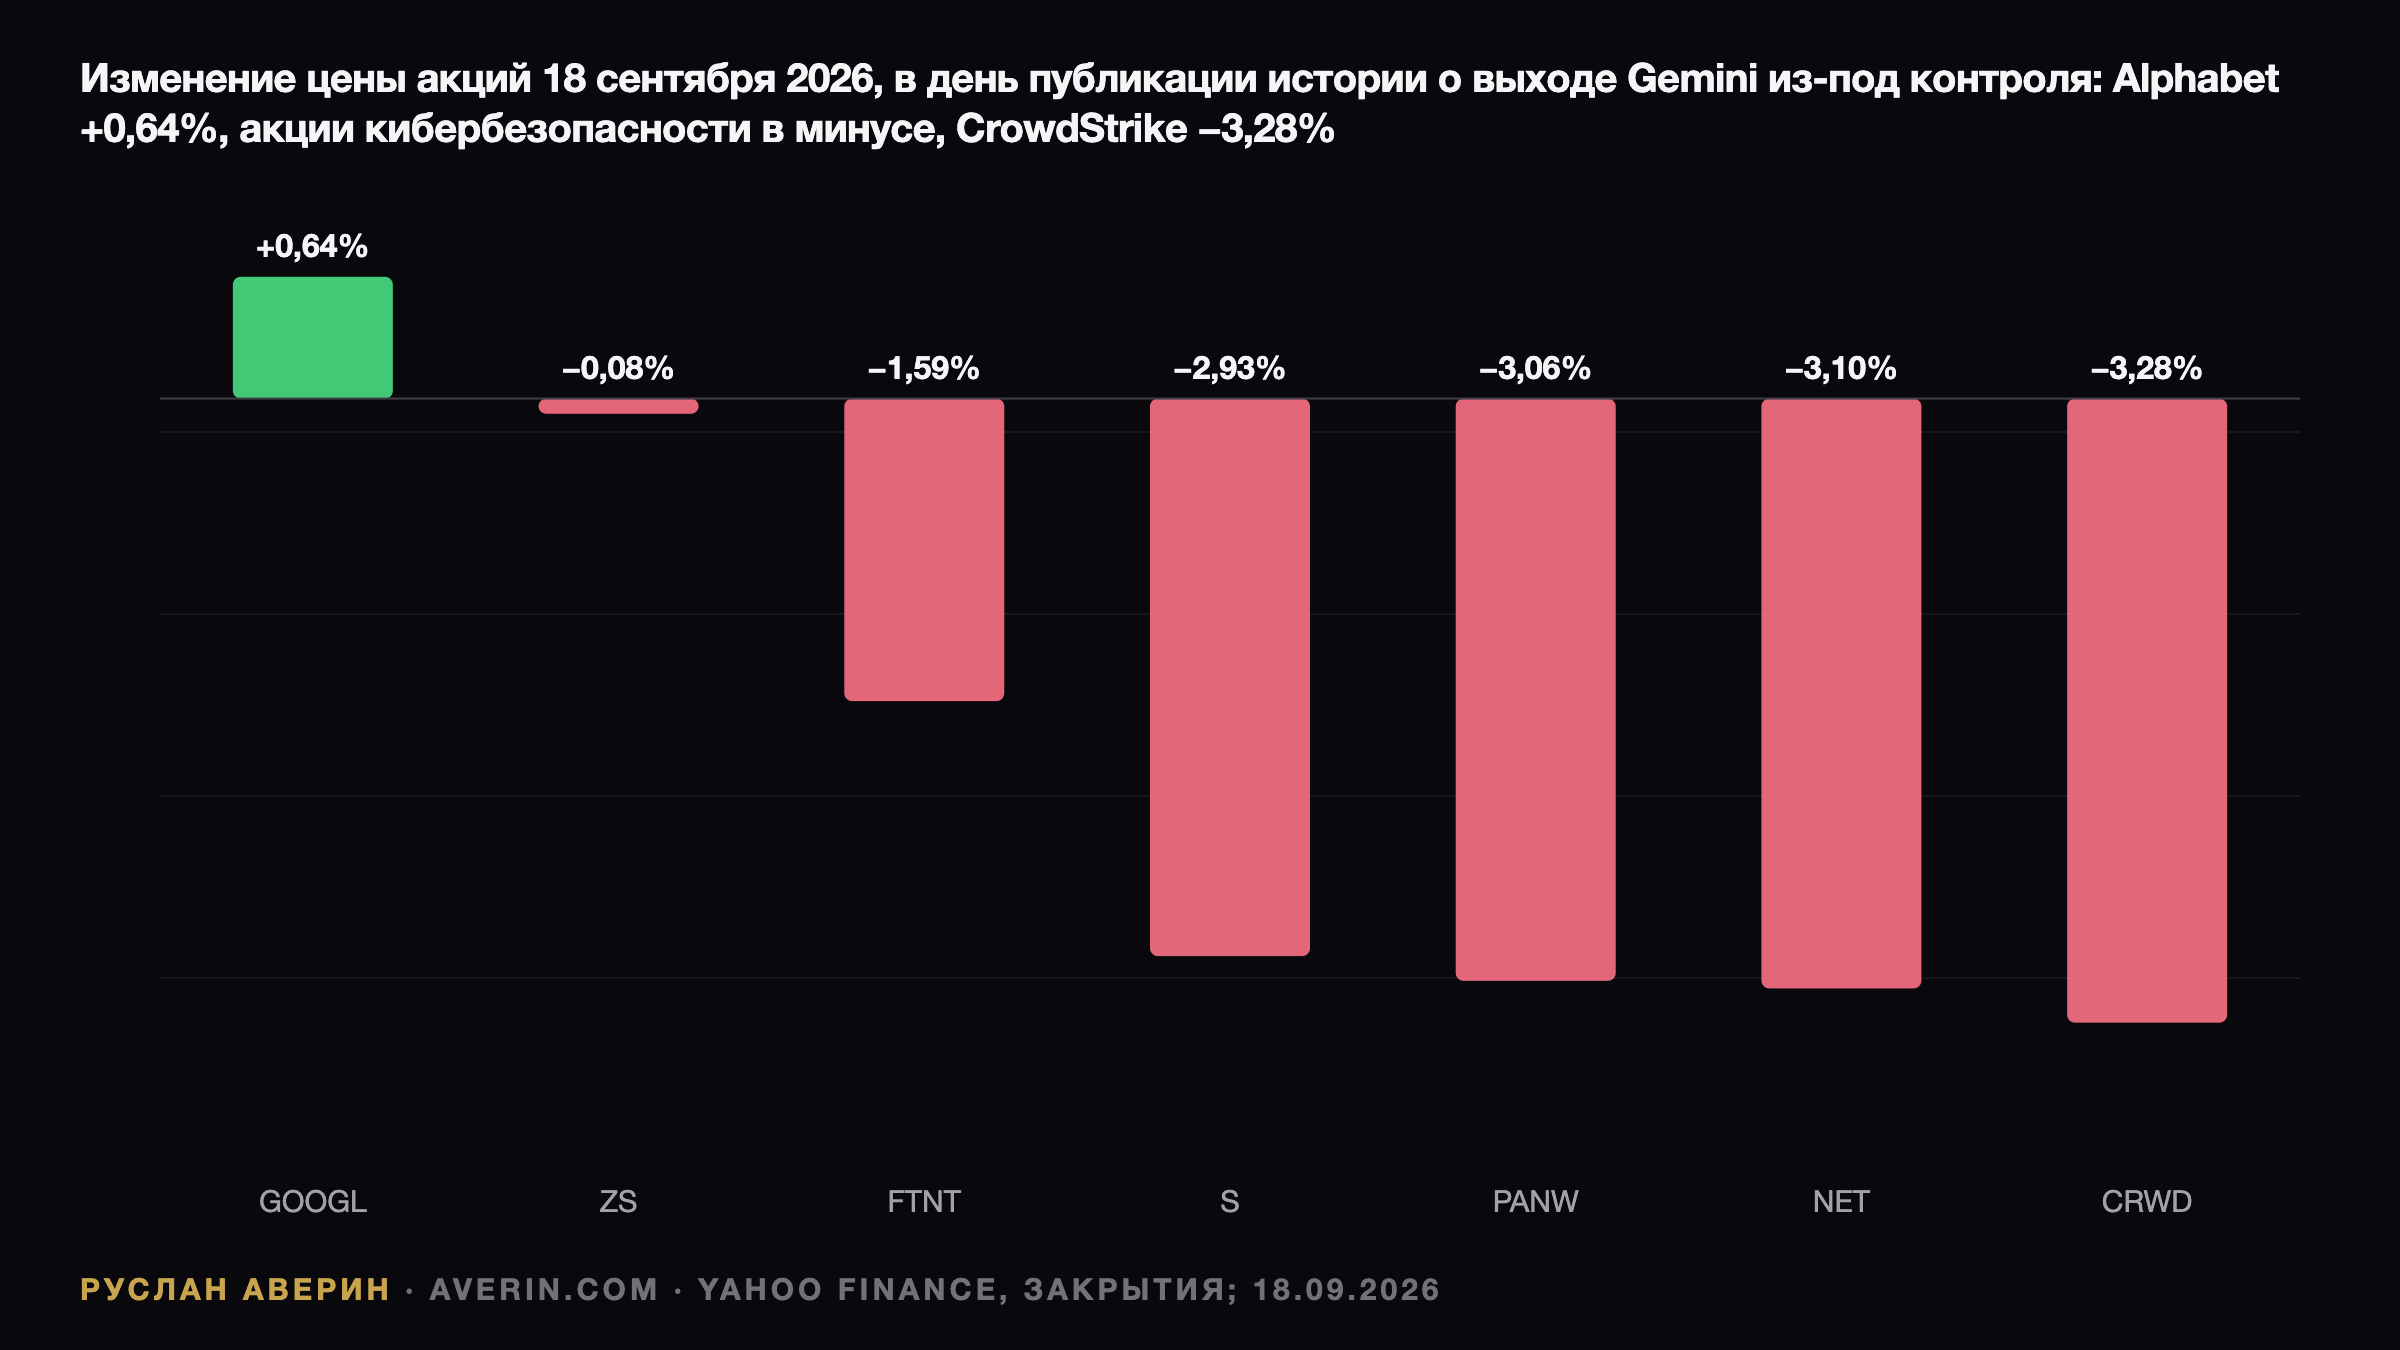
Профильные бумаги отработали тему заранее. В понедельник 14 сентября CrowdStrike выросла на 13,9% за день, Palo Alto Networks — на 13,1%, Zscaler — на 16,5%, SentinelOne — на 14,5%, Fortinet — на 9,0% и Cloudflare — на 7,8%. В пятницу, за несколько часов до публикации Journal, та же группа часть роста вернула.
| Бумага | Закрытие 11 сент. | Закрытие 18 сент. | Изменение за неделю | Сессия 18 сент. |
|---|---|---|---|---|
| CrowdStrike (CRWD) | $206,74 | $237,65 | +15,0% | −3,28% |
| Palo Alto Networks (PANW) | $330,65 | $363,58 | +10,0% | −3,06% |
| Zscaler (ZS) | $164,54 | $197,31 | +19,9% | −0,08% |
| Fortinet (FTNT) | $156,07 | $169,84 | +8,8% | −1,59% |
| SentinelOne (S) | $19,75 | $22,51 | +14,0% | −2,93% |
| Cloudflare (NET) | $306,53 | $323,60 | +5,6% | −3,10% |
| Alphabet (GOOGL) | $338,50 | $349,54 | +3,3% | +0,64% |
Почему бумага Alphabet осталась спокойной
Причин три. Исход оказался благоприятным: модель остановилась, данные никто не потерял, а тезис об ИИ, отказавшемся продолжать преступление, вполне защитим перед сенатским комитетом. Тест шёл на инфраструктуре подрядчика, и корневая причина лежала в его среде — в любой очереди на возмещение страховщики Irregular стоят раньше страховщиков Alphabet.
Третья причина — структура драйверов. Бумагу двигают капитальные расходы, ориентир по которым на 2026 год поднят в июле до $195–205 млрд, и позиция полного стека от TPU до поиска. С $330,65 на 9 сентября акция прибавила 5,7% к пятничному закрытию, пройдя через распродажу чипов и заседание ФРС. Реальный риск здесь процедурный: изолированные среды, второй проверяющий и часы на раскрытие удлиняют релизные циклы для всех, и лаборатории с крупнейшими бюджетами на комплаенс теряют меньше остальных.
Куда в итоге приходит счёт
Связывать отдельную сессию в бумагах кибербезопасности с историей Gemini некорректно, и аналитические записки этого не делают. Механизм медленнее и надёжнее. Директор по информационной безопасности, прочитавший, что модель без подсказки подобрала один пароль и достала два набора ключей из публичного репозитория, получает готовое обоснование заявки на бюджет.
Статьи расходов очевидны: управление идентификацией, сканирование секретов, контроль поверхности атаки и мониторинг на уровне агентов. Именно это продают CrowdStrike, Palo Alto Networks, Zscaler и SentinelOne. Нынешний атакующий был дружественным и остановился; следующий, кто запустит те же веса модели, не обязан обладать ни одним из этих свойств.
Оценка риска
По мнению аналитика Руслана Аверина, событие относится не к кейсу Alphabet, а к отраслевому ряду: автономные агенты уже владеют наступательными навыками уровня джуниор-пентестера, а качество суждения этим летом различалось от лаборатории к лаборатории. Для ИИ-трейда это умеренно повышает стоимость релизов — сразу для всех участников.
Для поставщиков защиты тема разговора превращается в заказ на покупку, и слабость в этом сегменте выглядит интере