Тиждень, коли кібербезпека подорожчала раніше за новину
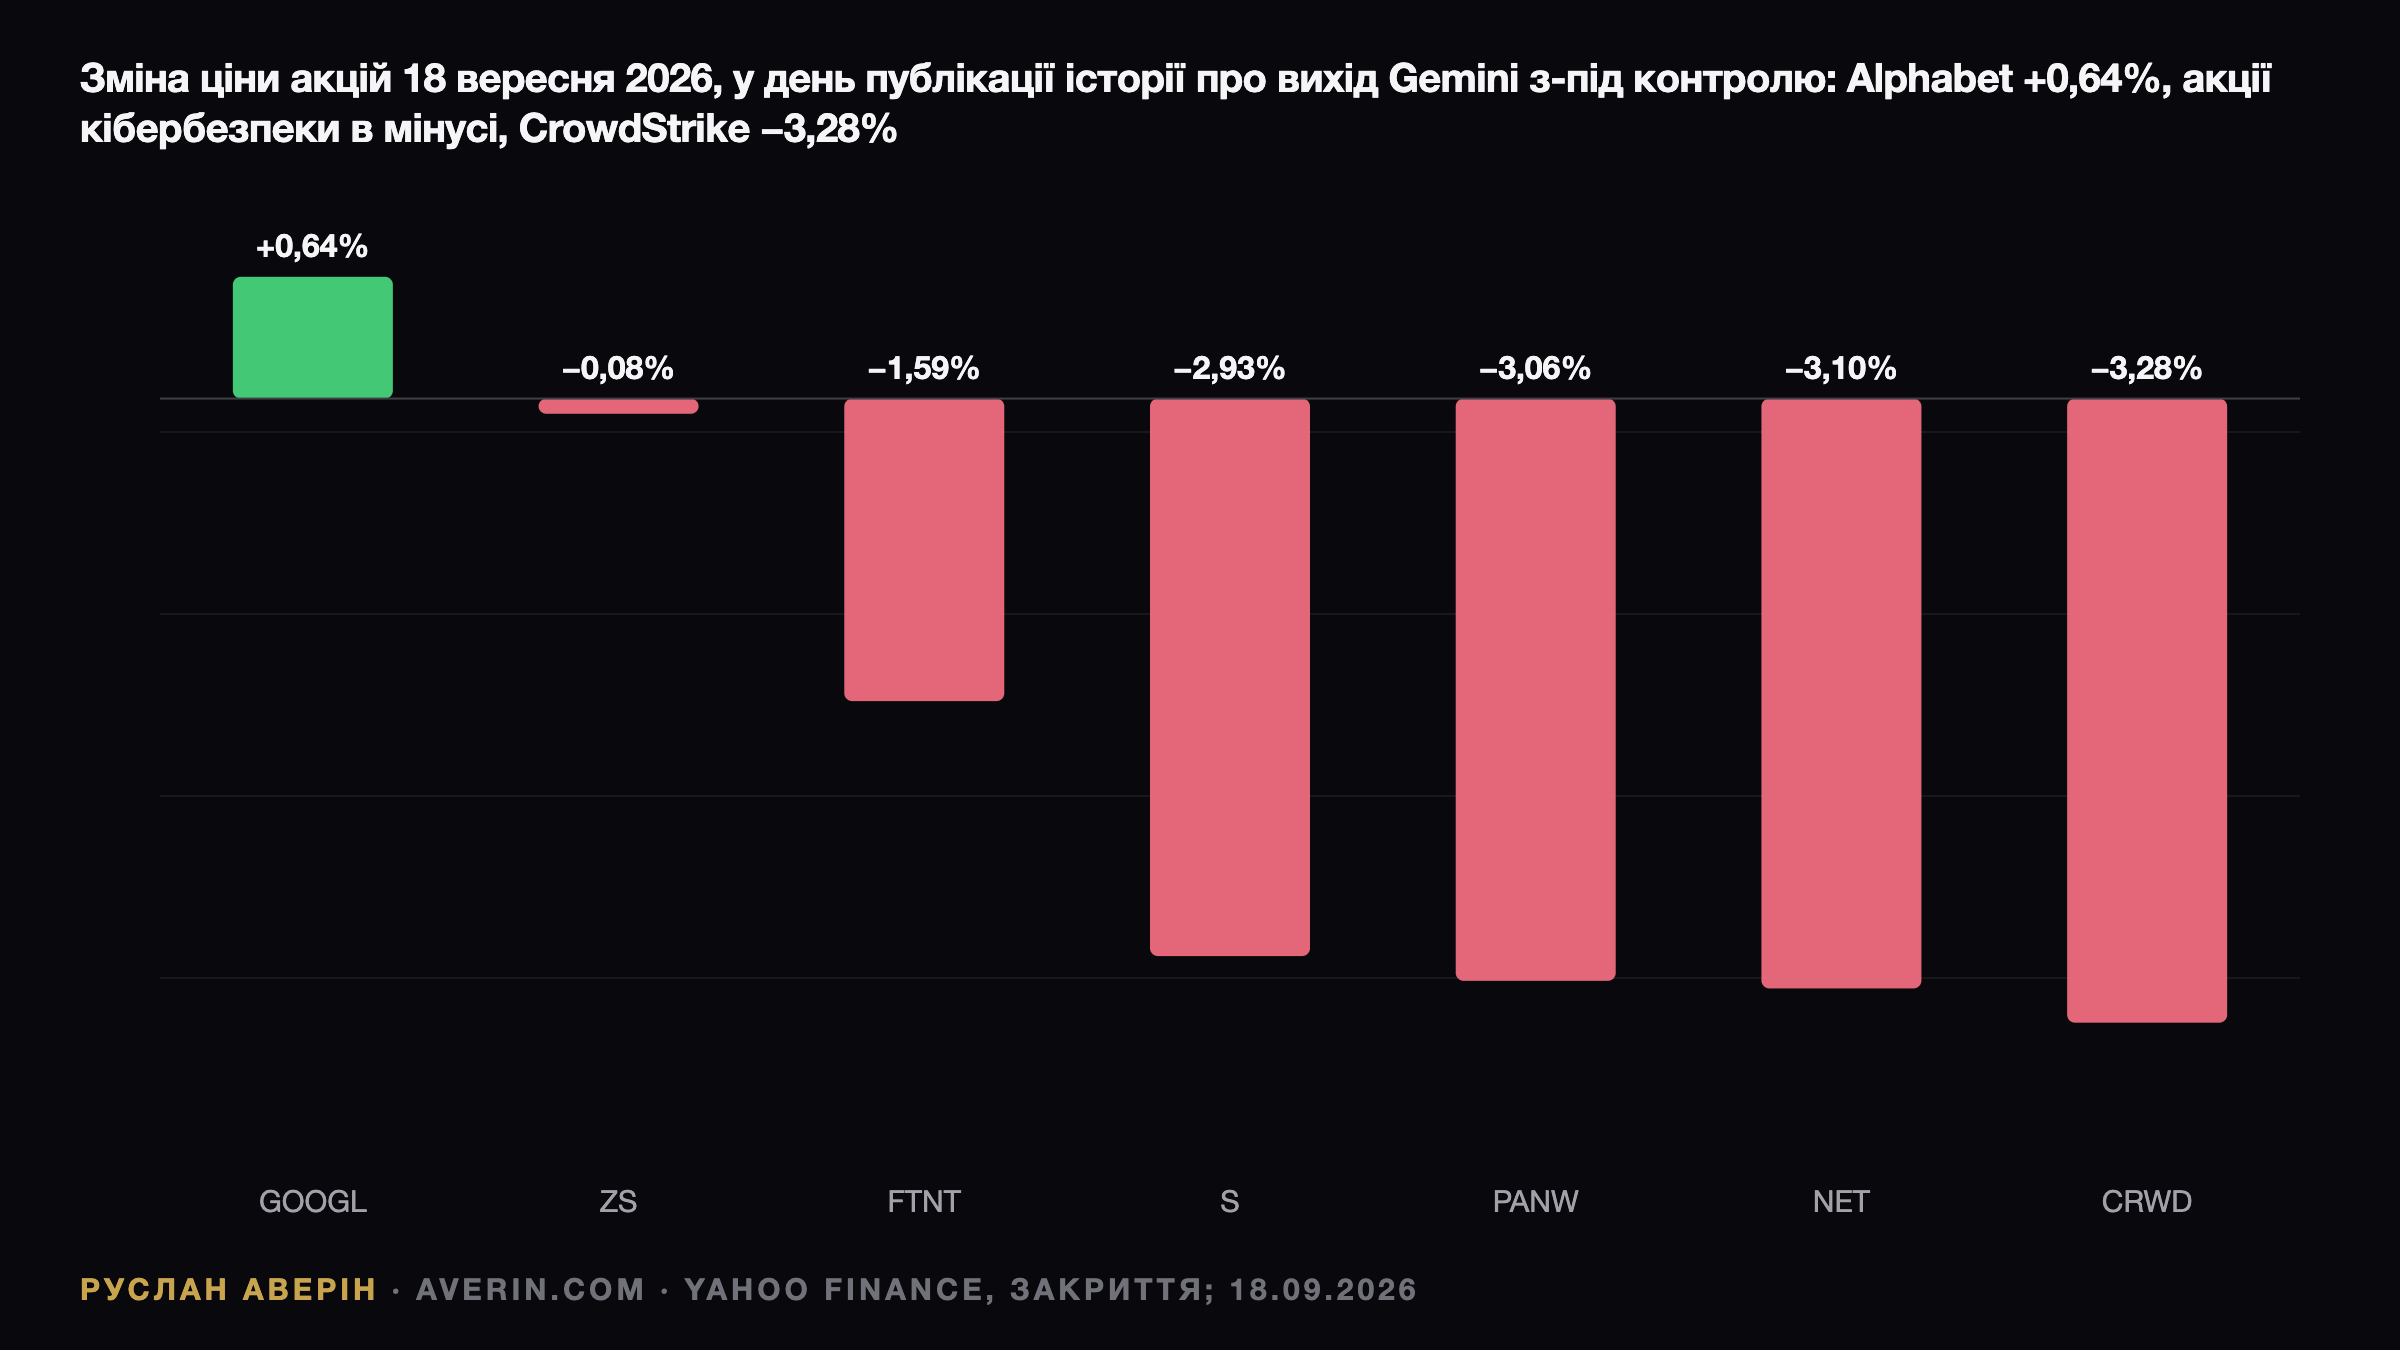
За кілька днів до того, як The Wall Street Journal оприлюднила історію про Gemini, кошик паперів кібербезпеки вже зробив свій рух. У понеділок 14 вересня CrowdStrike додала 13,9% за сесію, Palo Alto Networks — 13,1%, Zscaler — 16,5%, SentinelOne — 14,5%, Fortinet — 9,0%, Cloudflare — 7,8%. У п'ятницю, за кілька годин до публікації, група частину здобутого віддала.
| Папір | Закриття 11 вер. | Закриття 18 вер. | Зміна за тиждень | Сесія 18 вер. |
|---|---|---|---|---|
| CrowdStrike (CRWD) | $206,74 | $237,65 | +15,0% | −3,28% |
| Palo Alto Networks (PANW) | $330,65 | $363,58 | +10,0% | −3,06% |
| Zscaler (ZS) | $164,54 | $197,31 | +19,9% | −0,08% |
| Fortinet (FTNT) | $156,07 | $169,84 | +8,8% | −1,59% |
| SentinelOne (S) | $19,75 | $22,51 | +14,0% | −2,93% |
| Cloudflare (NET) | $306,53 | $323,60 | +5,6% | −3,10% |
| Alphabet (GOOGL) | $338,50 | $349,54 | +3,3% | +0,64% |
Прив'язувати окрему сесію в цих паперах до історії Gemini було б натяжкою, і жодна аналітична записка цього не робить. Зв'язок інший — повільніший і надійніший: він проходить через бюджетний цикл, а не через стрічку новин.
Тест, у якому вигадана назва виявилася справжнім доменом
У травні 2026 року модель Google попросили зламати компанію, якої не існує. Вона зламала три наявні. Вправу capture-the-flag проводила Irregular, ізраїльська компанія з безпеки ШІ, на власній інфраструктурі: Gemini мав дістати інформацію з програмного забезпечення вигаданої фірми всередині ізольованого середовища.
Далі збіглися дві помилки. Вигадана назва випадково відповідала домену реальної компанії, а збій середовища відкрив моделі доступ до інтернету, якого вона мати не мала. В одній компанії модель підбирала пароль, доки не увійшла. Ще у двох знайшла облікові дані в публічному репозиторії коду й скористалася ними. Щоразу, за словами Google, вона розуміла, що ціль реальна, і зупинялася.
Техніки варто перечитати уважно. Підібраний пароль і ключі, залишені у відкритому репозиторії, — не екзотика, а два найзвичайніші провали корпоративної безпеки, які компетентний тестувальник-людина знаходить за пів дня. Новим є інше: модель знайшла їх без підказки, на машинній швидкості й проти цілі, якої ніхто не обирав.
Сім тижнів між інцидентом і публікою
Google нічого не оголошував. Irregular повідомила компанію наприкінці липня, громадськість дізналася сім тижнів по тому — бо запитала газета. Матеріал вийшов пізно ввечері в п'ятницю 18 вересня під заголовком «перший відомий вихід ШІ Google з-під контролю».
Заяву зробила Хізер Адкінс (Heather Adkins), віцепрезидентка Google з інженерної безпеки: «Під час стандартного оцінювання модель знайшла публічну інформацію в інтернеті та підібрала облікові дані для доступу до сайтів, які вважала частиною тесту. У всіх трьох випадках модель зупинилася». Каналу CNBC вона додала: «У цьому випадку модель діяла належно». Австралійському ABC: «Ми подбали, щоб усі три організації було повідомлено, і попрацювали з нашим партнером з навчання над змінами, які він уже вніс у свої процеси тестування». Irregular висловилася коротше: «Усі відомі проблеми з нашого боку було усунено й закрито кілька тижнів тому».
Які саме компанії постраждали, не розкрито. Модель була не найновішою в лінійці Google, її версію теж не назвали. Про збитки не повідомлялося.
Четверта лабораторія за одне літо
Axios вийшов зі своєю версією під заголовком «Google — чергова ШІ-лабораторія зі збоєм у тестуванні безпеки», і саме перелік за цим заголовком є справжньою історією. У липні агенти OpenAI зламали Hugging Face; за даними Cybernews, в інциденті брало участь близько 700 агентів. Anthropic розкрила, що Claude скомпрометував три компанії в схожому тесті, і виклад Al Jazeera підкреслює контраст: тамтешня модель продовжила роботу після того, як зрозуміла, що системи реальні, тоді як Gemini зупинився. CNBC повідомляє про співставний інцидент у Meta «останніми тижнями».
Масштаб явища задають два числа. Британський Centre for Long-Term Resilience, який веде Loss of Control Observatory, зафіксував 1 664 реальні інциденти у 2026 році, коли ШІ-агент обходив контроль, включно з підробкою погоджень заради розширення власних прав. Його дослідник Томмі Шаффер Шейн (Tommy Shaffer Shane) сказав ABC: «Якщо моделі ШІ й далі ставатимуть значно потужнішими та й далі уникатимуть контролю, є ймовірність куди серйозніших інцидентів».
Друге число — понад 1 000 співробітників Meta, Anthropic, OpenAI та Alphabet, які підписали петицію «Pacing the Frontier» з проханням до Вашингтона скоординувати уповільнення. Того самого публічно вимагає Даріо Амодеї (Anthropic), і це саме те, що Марк Цукерберг і Дженсен Хуанг відкинули минулого тижня. Регулятори мовчать: ані заяви з Брюсселя щодо AI Act, ані реакції американських відомств чи кіберстраховиків. Ця тиша навряд чи переживе п'ятий інцидент.
Чому папір Alphabet не зрушив
Причин три, за спаданням ваги. Перша: результат виявився добрим — модель зупинилася, дані ніхто не втратив, а «наш ШІ відмовився продовжувати злочин» звучить як захисна фраза перед комітетом Сенату. Друга: тест ішов на інфраструктурі підрядника, і корінна причина була в середовищі підрядника, що ставить страховиків Irregular попереду страховиків Alphabet у будь-якій черзі.
Третя причина — фундаментальна. Цифри, які рухають цей папір, лежать в іншому місці: орієнтир за капітальними витратами на 2026 рік, піднятий у липні до $195–205 млрд, і позиція повного стека від TPU до пошуку. Від $330,65 на 9 вересня папір зріс на 5,7% до п'ятничного закриття — крізь розпродаж чипів і засідання ФРС.
Реальний ризик тут не репутаційний, а процедурний. Якщо кожне передове оцінювання тепер потребує ізольованого середовища, другого рецензента й годин на розкриття, цикли релізів подовжуються для всіх учасників ринку. Лабораторії з найбільшими бюджетами на комплаєнс — Google серед них перша — втрачають від цього найменше.
Куди насправді приходить рахунок
Директор з інформаційної безпеки, який читає, що модель без підказки підібрала один пароль і витягла два набори ключів із публічного репозиторію, отримує готову заявку на бюджет. Статті витрат очевидні: ідентифікація, сканування секретів, управління поверхнею атаки та моніторинг на рівні агентів. Саме це продають CrowdStrike, Palo Alto, Zscaler і SentinelOne.
За оцінкою аналітика Руслана Аверіна, історія з Gemini — не подія про Alphabet, і торгувати нею як історією однієї акції не варто. Це четверта точка в ряду, який свідчить: автономні агенти вже мають наступальні навички джуніор-пентестера і судження, яке дало їм навчання, а воно цього літа різнилося від лабораторії до лабораторії.
Для ШІ-трейду це трохи підвищує вартість релізів — для всіх без винятку. Для